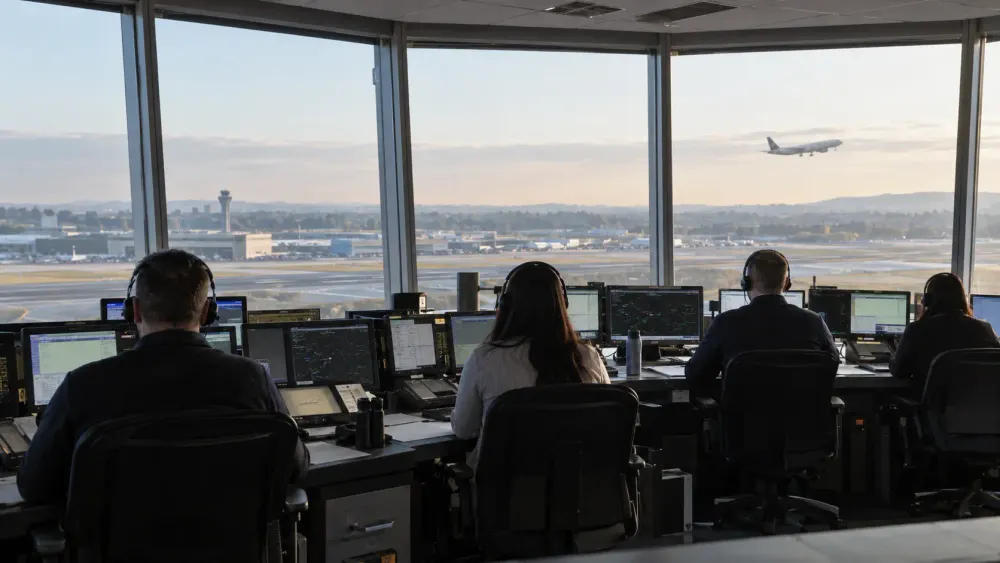
Sinasabi ng isang pederal na tagapagbantay na ang Federal Aviation Administration ay mayroon pa ring kritikal na gawain na dapat gawin upang protektahan ang mga komunikasyon ng sasakyang panghimpapawid mula sa panggagaya at jamming, kabilang ang pagkumpleto ng mga pagtatasa ng panganib at pagtatatag ng mas malawak na real-time na pagtuklas. Ang babala, na isiniwalat noong Lunes sa isang bagong ulat ng gobyerno na inilarawan ng Reuters, ay naglalagay ng isang konkretong puwang sa operasyon sa sentro ng isang matagal nang debate sa cybersecurity ng abyasyon: kinikilala ng mga ahensya ng pederal na ang mga manipuladong signal ng radyo at nabigasyon ay maaaring makagambala sa mga flight, ngunit ang ilang bahagi ng pambansang sistema ay kulang pa rin sa pagsubaybay at dokumentasyon na kinakailangan upang mabilis na matukoy ang bawat banta.
Sinasabi ng ulat na maaaring magpadala ang mga umaatake ng mga mapanlinlang na pagkansela ng mga clearance sa trapiko sa himpapawid, na posibleng magdulot ng mga pagkaantala o panganib sa kaligtasan. Sinasabi rin nito na hindi pa nakukumpleto ng FAA ang mga pagsusuri sa panganib at mga dokumento sa seguridad na kinakailangan upang matugunan ang spoofing at jamming, at kulang sa real-time na pagtuklas para sa lahat ng banta na may kaugnayan sa spectrum. Hindi pinapatunayan ng mga natuklasang iyon na ang isang matagumpay na pag-atake ay nagdulot ng aksidente sa abyasyon. Ipinapakita nito na ang ahensyang responsable para sa pinakamadalas gamiting airspace sa mundo ay nananatiling hindi kayang obserbahan at suriin ang bawat kaugnay na banta sa signal habang ito ay umuunlad.
Isang bagong babala ang kasunod ng hindi natapos na gawaing pang-cyber
Ang mga natuklasan noong Lunes ay naaayon sa isang mas malawak na pagsusuri ng GAO na inilabas noong Hulyo. Natuklasan sa audit na iyon na ang FAA ay ganap na nagpatupad lamang ng tatlo sa pitong layunin na sumusuporta sa layunin nitong protektahan ang mga network at sistema. Apat na layunin — kabilang ang mas mahusay na pagsubaybay sa cyber, pagtuklas at pagtugon, mas mahigpit na mga kontrol para sa mga may pribilehiyong gumagamit, pagkakahanay sa mga pamantayan ng seguridad ng pederal at pagbuo ng zero-trust architecture — ay bahagyang naipatupad lamang noong Pebrero.
Natukoy sa audit noong Hulyo ang parehong uri ng mga kahihinatnan sa operasyon na ngayon ay itinampok sa ulat ng spectrum. Sinabi nito na ang mga sinamantalang kahinaan ay maaaring magdulot ng pagkawala ng datos ng paglipad, makagambala sa komunikasyon sa kontrol ng trapiko sa himpapawid, magbago ng impormasyong ginagamit ng mga sistema ng cockpit, mga signal ng radio-frequency na nakakasagabal sa pag-andar ng eroplano, pekeng datos ng lokasyon ng sasakyang panghimpapawid o magpanggap na mga istasyon sa lupa. Sumang-ayon ang Kagawaran ng Transportasyon sa apat na rekomendasyon ng audit para sa FAA, na kinabibilangan ng mas mahigpit na pagsubaybay sa implementasyon, mas kumpletong pag-uulat sa cyber-budget at isang mas kumpletong plano ng zero-trust.
Ang puwang ay ang pagtuklas, hindi lamang ang pag-iwas
Ang makabagong seguridad sa abyasyon ay nakasalalay sa pag-alam kung kailan tinanggihan o pinalsipika ang pinagkakatiwalaang datos. Natatakpan ng jamming ang isang lehitimong signal, habang ang spoofing ay nagbibigay ng nakakakumbinsing maling signal. Parehong maaaring makagambala sa pagpoposisyon, nabigasyon, tiyempo o komunikasyon, ngunit ang spoofing ay maaaring maging mas mahirap makilala dahil ang isang sistema ay maaaring patuloy na magpakita ng kapani-paniwalang impormasyon.
Ipinapakita ng pederal na rekord kung bakit mahalaga ang real-time na saklaw. Binanggit sa audit ng GAO noong Hulyo ang natuklasan ng inspector general ng Transportation Department na ang FAA ay hindi nagsasagawa ng halos real-time na pagsubaybay sa 62 sa 85 kritikal na airspace cyber-management system. Pagsapit ng Hunyo, sinabi ng ahensya na nagdagdag ito ng pagsubaybay sa 20 sa mga sistemang iyon, nag-decommission ng isa at hinatulan ang anim na hindi angkop para sa onboarding dahil sa mga teknikal na limitasyon o planadong pagreretiro. Nanatili ang trabaho sa 35 sistema. Ang isyung iyon ay tungkol sa cyber monitoring sa halip na sa bawat banta sa radio-spectrum, ngunit itinuturo nito ang parehong problema sa patakaran: ang isang babala na dumarating pagkatapos ng isang pagkaantala sa operasyon ay hindi gaanong kapaki-pakinabang kaysa sa isa na maaaring magdulot ng agarang tugon.
Ang pagkakalantad ay naitala sa loob ng maraming taon
Paulit-ulit na nagbabala ang GAO na ang pagtaas ng koneksyon ay nagpapalawak sa saklaw ng pag-atake ng abyasyon. Ayon sa isang audit noong 2020 , hindi pa ganap na naipatupad ng FAA ang ilang elemento ng risk-based avionics oversight, kabilang ang pangkalahatang pagtatasa ng panganib, gabay sa independiyenteng pagsubok, at isang mekanismo para sa pagsubaybay sa mga isyu sa cybersecurity hanggang sa malutas ito. Noong panahong iyon, sinabi ng mga auditor na wala silang nakitang naiulat na matagumpay na cyberattack sa mga avionics system ng isang eroplano, isang mahalagang limitasyon na naghihiwalay sa mga dokumentadong kahinaan mula sa napatunayang kompromiso.
ng isang hiwalay na pagsusuri noong 2018 ang Automatic Dependent Surveillance-Broadcast, ang teknolohiyang ginagamit ng mga sasakyang panghimpapawid upang maghatid ng tumpak na lokasyon at iba pang impormasyon sa paglipad. Natuklasan ng mga auditor na ang ADS-B ay maaaring malantad sa cyberattack at electronic warfare, habang lumilikha rin ng mga panganib sa seguridad sa pamamagitan ng pampublikong pagsubaybay sa mga sasakyang panghimpapawid ng militar. Kalaunan ay nagpatupad ang gobyerno ng mga akomodasyon para sa ilang mga paglipad ng Kagawaran ng Depensa, na nagpapakita na ang mga natukoy na panganib sa signal ay maaaring mabawasan kapag inaprubahan ng mga ahensya ang mga partikular na pagpapagaan sa operasyon.
Isang sistema na may maliit na espasyo para sa mga blind spot
Pinapalaki ng laki ng FAA kahit ang maliliit na kahinaan. Ang Air Traffic Organization ay humahawak ng mahigit 44,000 na flight at mahigit 3 milyong pasahero sa isang karaniwang araw sa 29 milyong milya kuwadrado ng kalawakan. Ang mga serbisyo sa komunikasyon at nabigasyon ay dapat manatiling magagamit sa buong sistemang iyon habang pinamoderno ng mga ahensya ang mga lumang kagamitan at ikinokonekta ang mas maraming digital na bahagi.
Nahahati rin ang responsibilidad. Ang tanggapan ng pananaliksik at teknolohiya ng Kagawaran ng Transportasyon ang nag-uugnay sa pederal na patakaran sa pagpoposisyon, nabigasyon, at tiyempo at inaatasan na protektahan ang mga sistemang iyon mula sa mapaminsalang interference sa radio-frequency at pagkasira ng operasyon, ayon sa nakasaad nitong mga responsibilidad. Ang FAA ang nagpapatakbo at nagreregula sa mga sistema ng abyasyon, habang ang iba pang mga pederal na entidad ay nangangasiwa sa mga alalahanin sa spectrum, cybersecurity, at pambansang seguridad. Ang istrukturang iyon ay ginagawang kasinghalaga ng anumang indibidwal na sensor ang kasalukuyang dokumentasyon ng panganib at malinaw na mga pamamaraan ng pag-uulat.
Ang kinakaharap ngayon ng Kongreso at ng FAA
Ang agarang tanong sa patakaran ay hindi kung mapipigilan ba ang bawat posibleng transmisyon. Ito ay kung matutukoy ba ng FAA ang mga pangunahing banta, mabilis na matutukoy ang mapaminsalang interference, mapag-iiba ang malisyosong aktibidad mula sa pagkasira ng kagamitan at mabibigyan ang mga controller at flight crew ng maaasahang mga fallback procedure. Ipinapahiwatig ng ulat noong Lunes na hindi pa nakukumpleto ng ahensya ang pundasyong iyon para sa buong saklaw ng mga panganib sa spectrum.
Maaaring igiit ng Kongreso ang mga masusukat na deadline: kung kailan matatapos ang mga nawawalang pagtatasa ng panganib, kung aling mga sistema ang makakakuha ng real-time na pagtuklas, kung aling saklaw ang mananatiling hindi magagamit at kung paano susubukan ng FAA ang tugon nito nang hindi isinasapanganib ang mga live na operasyon. Kailangan ding ipaliwanag ng ahensya kung paano umaangkop ang spectrum monitoring sa mga pagpapabuti sa cybersecurity na isinasagawa na. Mahalaga ang pagkakaiba dahil ang interference sa radyo, mga nakompromisong network, at mga pekeng datos ng nabigasyon ay maaaring mangailangan ng iba't ibang teknikal na depensa, kahit na magdudulot ang mga ito ng mga katulad na sintomas sa operasyon.
Hindi sinusuportahan ng ebidensya ang mga pahayag na ang paglalakbay sa himpapawid ng US ay karaniwang hindi ligtas o na kinontrol na ng mga hacker ang mga pampasaherong sasakyang panghimpapawid. Sinusuportahan nito ang isang mas makitid ngunit mahalagang konklusyon: muling natukoy ng mga bantay ang mga hindi kumpletong pananggalang sa mga sistemang nakasalalay ang ligtas na paglipad. Ang pagsasara ng mga puwang na iyon bago ang isang malubhang insidente ang layunin ng regulasyon batay sa peligro — at ang pamantayan kung saan dapat husgahan ngayon ang tugon ng FAA.